AI 网关的发布流水线被人接管,四万九千次下载带着窃密程序
10 月 21 日,模型网关项目 LiteLLM 的发布流程被劫持,带后门的 1.107.0 版本被推上 PyPI 与 Docker Hub,约两小时的窗口里产生约四万九千次下载。攻击者用的是三名工程师的 GitHub CLI 令牌,把发布工作流指向了一个只差几个字符的仿冒仓库。
做 AI 应用的团队几乎都会在某个环节装一个「网关」:把请求分发给不同厂商的模型、统一计费、做审计。LiteLLM 就是这类项目里用得最广的一个。它被投毒的含义是:你信任的那层中间件,本身成了攻击面。
事件时间很短:10 月 21 日,带后门的 1.107.0 版本被推上 PyPI 与 Docker Hub,约两小时后被撤下,窗口内产生约四万九千次下载。被植入的东西有两类——窃取凭证的恶意程序,以及可远程执行代码的能力。对使用方来说,这意味着安装动作本身就完成了入侵。
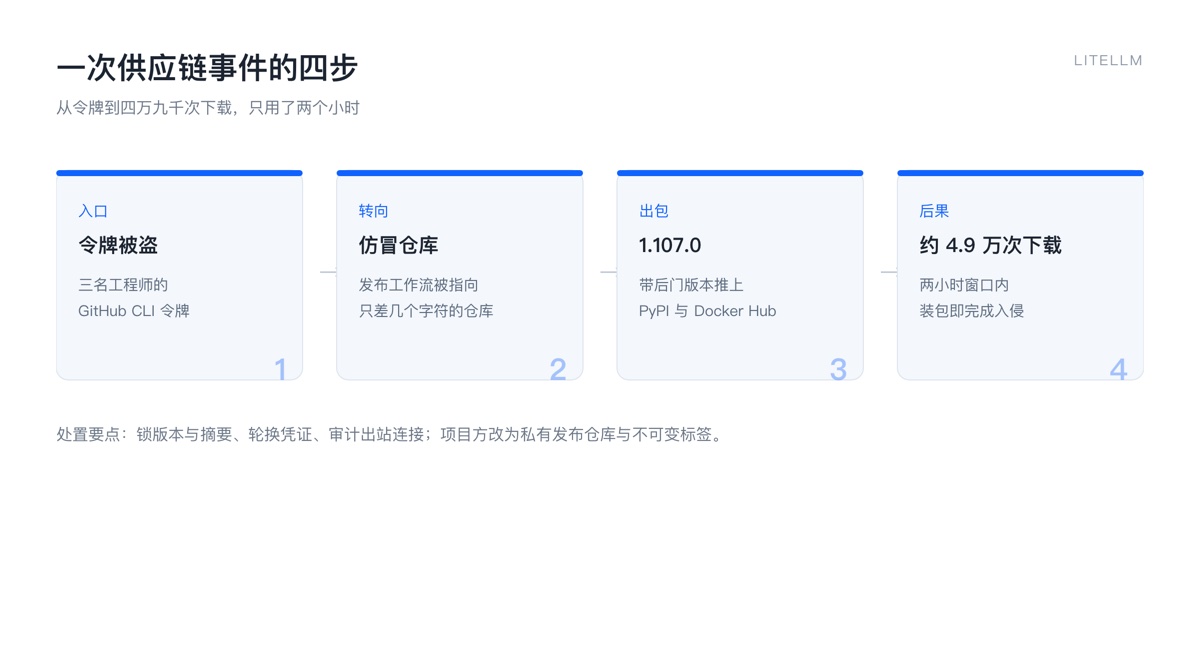
一次供应链事件的四步:令牌被盗、指向仿冒仓库、推出 1.107.0、约 4.9 万次下载。
入口在凭证上。据报道,攻击者拿到了三名工程师的 GitHub CLI 令牌(OAuth),用这些令牌触发项目的发布工作流,并把工作流指向了一个仿冒仓库:名字只差几个字符,一个是 Berri-AI 加项目名,另一个是项目真正的组织名 BerriAI。发布流程跑起来,产物从「看起来正确」的仓库出包,签名与来源校验在这一步都还是绿的。
值得注意的细节是「令牌从哪来」。报道里的推测是可能经由 AI 网关自身的日志泄露——如果这个推测成立,整件事就形成一个闭环:用来转发请求的组件,记录了能操作它自己发布流程的凭证。这个推测尚未被证实,但它指出的风险方向很实在:网关会看到大量请求与元数据,日志里可能藏着密钥。
这不是该项目今年第一次被攻破。同一份报道提到,这是年内的第二起供应链事件,说明攻击者已经把「开源项目的发布身份」当成常规目标——不需要攻破代码仓库,只需要拿到一个能触发发布的人或一个能改工作流的方向。
项目方的加固措施包括:私有发布仓库、不可变镜像标签、镜像签名。三条都对着同一个弱点:让「发布产物」与「构建来源」绑死,避免同名标签被覆盖、避免从非预期位置出包。对使用方的对应动作是:锁定版本与摘要而不是用 latest,装包前核对来源,把出站流量按需放行,并假设「一次 pip install 就可能已经泄露了环境里的所有凭证」。
最后一条经验值得单独记:供应链攻击的高发环节已经从「代码」移到「流程」。代码有评审、有扫描,而发布流水线常常是少数几个人、几个令牌、一堆默认配置。
[关联推荐]
- 凭证是怎么从开发者的机器上流出去的 — 令牌泄露的常见路径
- MCP 的信任模型 — 中间件该被授予多少权限
- 工具调用为什么会退化 — 网关与工具链的可靠性问题
评论 (0)
正文划词可点「问萝卜特」——自动发评论并由 AI 回复
加载评论中…