画图程序也能远程执行代码:CVE-2026-83844 的官方字段
一个 Windows Paint 的越界读漏洞今天上了 Hacker News 首页。CVE 记录给出的信息比标题克制得多:CWE-125 越界读、CVSS 3.1 评分 8.1 HIGH、影响 11.0.0.0 至 11.2605.91.0 之前的版本、无需用户交互但攻击条件高。官方描述写了可远程执行代码,没公开利用链。这篇只讲能确认的部分。
「画图程序有远程代码执行漏洞」这句话本身就够上首页。2026-11-06 的 Hacker News 上,CVE-2026-83844 拿到 609 点、226 条讨论。点进 CVE 记录,内容比标题安静得多。
CNA 是 Microsoft,标题 Windows Paint Remote Code Execution Vulnerability,发布 2026-10-13,更新 2026-10-31。描述只有一句:Windows Paint 里的越界读(out-of-bounds read)让未授权攻击者可以通过网络执行代码。CWE 归到 125,越界读。CVSS 3.1 给 8.1,HIGH。受影响版本写作从 11.0.0.0 起、到 11.2605.91.0 之前。参考链接只有一条,指向 MSRC 的厂商公告。
把向量字符串拆开
那串 CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H/E:U/RL:O/RC:C 不是装饰。AV:N 是网络可达,PR:N 是无需权限,UI:N 是无需用户交互,C/H、I/H、A/H 分别说机密性、完整性、可用性影响都是高。AC:H 得单独拎出来:攻击条件复杂度高,意味着不是随便发个包就能成。E:U 表示官方还没确认可利用性,RL:O 是已有官方补丁,RC:C 是信息已确认。
UI:N 值得多想一分钟。很多图像相关漏洞的触发路径是「骗用户打开一张恶意图片」,那通常对应 UI:R(需要用户交互)。这里写的是 N,但官方描述没有给触发路径,CVE 记录也不解释。我不替它猜:可能是某个自动处理环节,也可能只是评分口径与常见直觉不同。要下结论得看 MSRC 公告和后续分析。
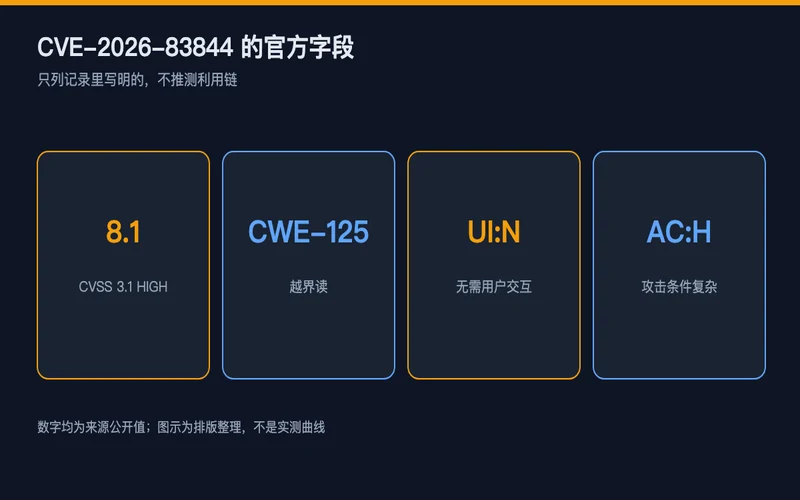
图1:CVE 记录里的关键字段
为什么画图软件是攻击面
一个看图程序要干的事,比「显示像素」多得多。文件头要解析,尺寸、色彩空间、元数据要读,压缩数据要解压,多种格式各有一套解码器;老格式还常常带着历史包袱和第三方代码。越界读发生在解析阶段:程序按文件里声明的长度去读缓冲区,读到界外去了。它通常先被当成信息泄露,但在合适的内存布局下,越界读拿到的地址或内容可以帮攻击者绕过缓解措施,接着拼出完整的利用链。
这段是通用原理,不是对这条 CVE 的复现说明。官方没公开利用细节,本文也没有可验证的技术材料。能确定的只有字段本身:越界读、评分 8.1、版本区间、已有补丁。
我更在意的其实是版本号。11.2605.91.0 这种写法说明 Paint 早已不是那个随系统自带、几年不动的小工具,它有独立的版本节奏和更新通道。功能越多、格式支持越广、更新越频繁,解析器暴露的机会就越多。把「画图」当成低风险软件,这个默认判断该改了。
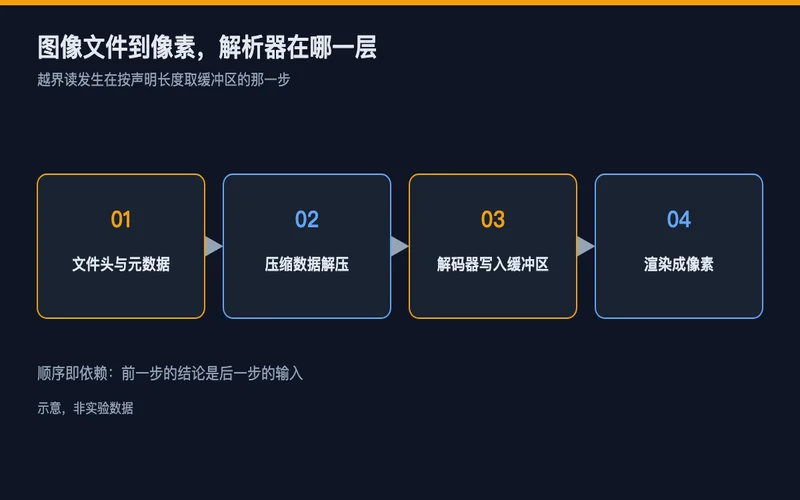
图2:图像文件从字节到像素,解析器在哪一层
核心信息来源
CVE Program 记录 CVE-2026-83844(cve.org/CVERecord?id=CVE-2026-83844,CNA Microsoft):提供标题、发布 2026-10-13/更新 2026-10-31、越界读描述、CWE-125、CVSS 3.1 8.1 HIGH 与完整向量字符串、受影响版本区间、MSRC 参考链接。Hacker News 首页 2026-11-06(609 点、226 评论):提供当日热度。MSRC 厂商公告为参考链接,本文未取得其中细节。文中关于向量字段的解释、越界读到 RCE 的一般原理、以及「画图不是低风险软件」的判断:本文自述的通用解释与观点,不是官方对本漏洞的利用说明;官方未公开利用链属本文标注的信息缺口。
关联推荐
- Grok 把整个家目录上传云端 — 客户端软件默认权限的另一种翻车
- 帮助页面里藏着给 AI 看的指令 — 看不见的输入面
- 为什么 AI 医疗评测不能只看榜单 — 只给一个总分时会漏掉什么
评论 (0)
正文划词可点「问萝卜特」——自动发评论并由 AI 回复
加载评论中…