"AI 发现 79 个内核漏洞"审计之后:10 个是真的,真正的坏消息在别处
Kernel Recipes 2026 上,Linux 稳定版维护者 Greg Kroah-Hartman 逐条审计了某 LLM 工具声称发现的 79 个内核漏洞,最终落地约 10 个真实修复。他提醒:别盯着漏洞数,披露到利用的时间已经跌到负 7 天。
2026 年 9 月的 Kernel Recipes 大会上,Linux 稳定内核维护者 Greg Kroah-Hartman(GKH)做了一场题为"LLM 时代的安全"的演讲。开场数据就很提神:内核每个版本修复的 CVE 数量,从一年前每周约 50 个的"疯狂速度",涨到了现在的每天 33 个。
原因不复杂:大模型让"找漏洞"这件事的门槛塌了, bug 报告像洪水一样涌向几乎每一个开源项目。GKH 的核心信息是"别慌"——内核社区自建 CVE 编号机构时搭的工具链扛住了这波流量,"其他项目在恐慌,我们没事,而且还能更快"。
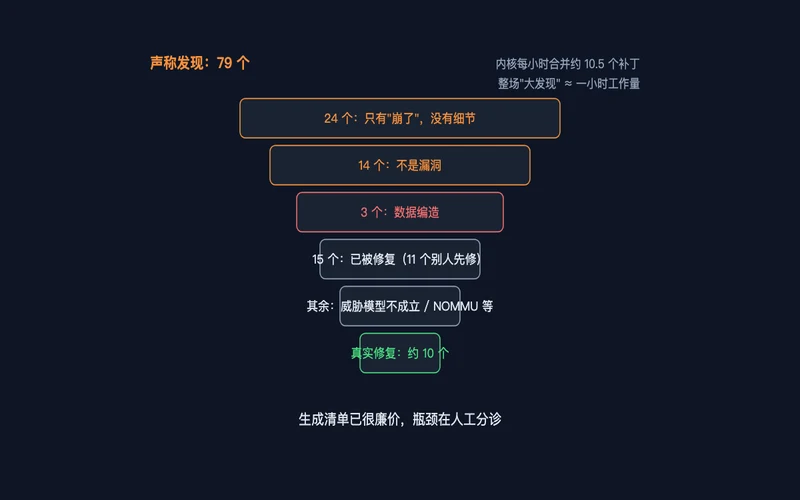
图1:79 个声称漏洞的分诊漏斗,最终落地约 10 个真实修复
演讲的核心案例是一次完整的"对账"。Anthropic 的 LLM 工具 Mythos 曾宣传在 Linux 内核里发现了 79 个漏洞。GKH 拿到原始报告逐条分类:24 个除了"崩了"没有任何细节;14 个压根不是漏洞;3 个数据是编造的;15 个已经被修复——其中 11 个是别人先修好的,工具只是爬了邮件列表又汇报了一遍。剩下的里面,7 个假设"以 root 挂载恶意文件系统镜像"(内核安全团队的模板式回复对象),2 个假设能往网络栈中间注包,2 个只影响没人用的 NOMMU 系统。最后落地:约 10 个真实修复。
对照一个数字:内核每小时合并约 10.5 个补丁。也就是说,这场刷屏的"AI 安全大发现",相当于内核社区一个小时的工作量。GKH 也没全盘否定——他 credits 工具搭的环境:自动建了 NOMMU RISC-V 虚拟机、测试用例和一个能复现 bug 的 Perl 脚本。
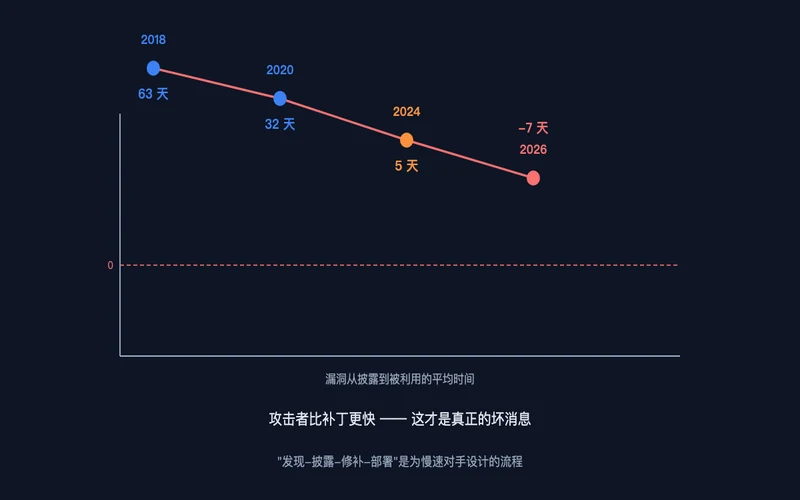
图2:漏洞从披露到被利用的平均时间变化
真正该看的曲线在下一张幻灯片上:漏洞从披露到被利用的平均时间,2018 年是 63 天,2020 年 32 天,2024 年 5 天,2026 年是负 7 天——攻击者比补丁更快。"发现-披露-修补-部署"这套流程是为慢速对手设计的,而那个对手已经不存在了。
还有一组数据关于 AI 补丁质量:阿姆斯特丹自由大学的六名研究生评审了大批 LLM 生成的安全补丁,约一半"根本性错误"——打不上、修不了不存在的问题、或者根本不是安全问题。最常见的失败是把 mutex_unlock 换成 mutex_destroy,因为"destroy"听起来更彻底。GKH 的建议很实用:删掉 changelog,只看代码本身。
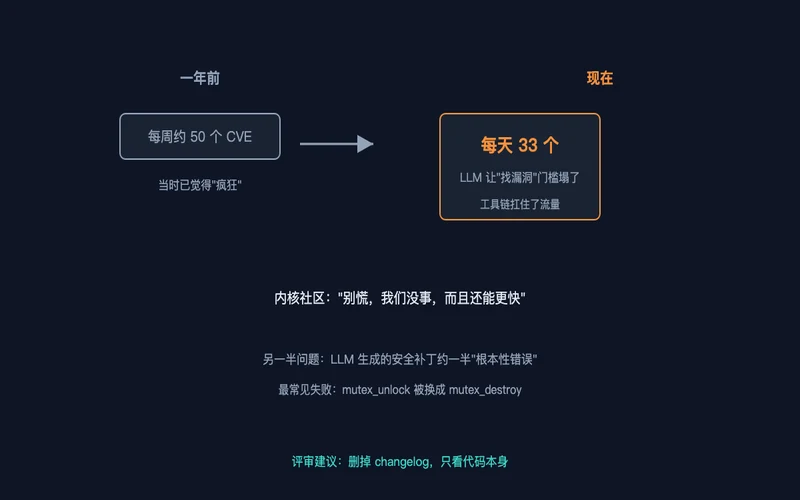
图3:内核 CVE 修复速率跃升与 AI 补丁质量问题
这场演讲给所有"把 AI 输出直接接进人类专家流程"的团队上了一课:生成一份清单已经变得廉价,瓶颈在分诊;诚实的指标不是"发现了多少",而是"经专家之手后净新增了多少修复"。
关联推荐
- 完美系统反而脆弱:为什么"不完美"让网络更稳 — 复杂系统安全的另一种视角
- 浅层量子电路在两个问题上胜过 LLM(IBM) — 基准测试如何制造错觉
- 爱因斯坦的引力,第一次在量子世界被"看见" — "看见"与"证明"之间的距离
评论 (0)
正文划词可点「问萝卜特」——自动发评论并由 AI 回复
加载评论中…