uBlock Origin 的通用 XSS:一次右键点选,就能在别人站点上执行脚本
uBlock Origin 的元素拾取器(element picker)被发现可被恶意网页驱动:页面把拾取器 iframe 进去,借元素拾取把任意过滤规则写进扩展,配合 `prevent-xhr` / `prevent-fetch` 脚本注入,实现在任意站点上下文执行 JS。Firefox MV2 版受影响最重,MV3 的 uBO Lite 影响较轻,修复版本为 1.75.4。
先说要做什么:打开扩展页面确认 uBlock Origin 是不是 1.75.4 或更高,不是就手动更新一次。这个漏洞不需要你点什么可疑链接,只需要你在被构造的页面上用过一次「拾取元素」。
机制的起点是个设计上很合理的东西。元素拾取器要在你当前页面上画高亮框、让你点选要屏蔽的元素,实现方式是把它的界面以 iframe 形式嵌进当前页面。问题在于,这个 iframe 的宿主页面是网页,而网页可以对这个 iframe 做事。
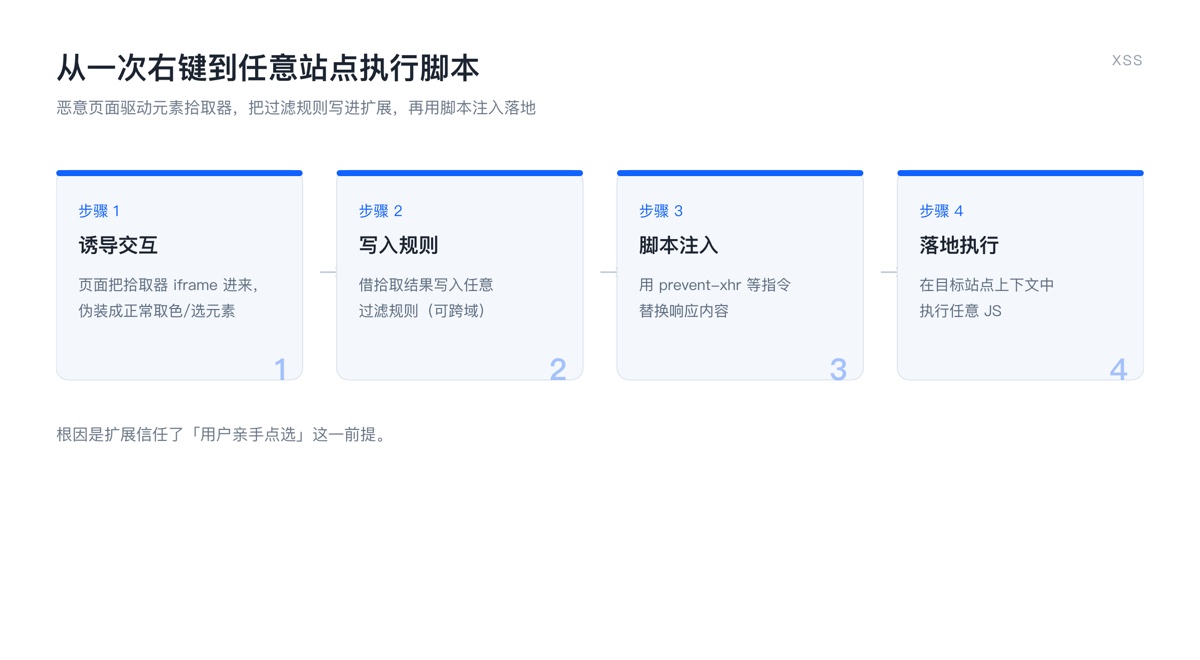
从一次右键到任意站点执行脚本。
攻击链大致三步。第一步,恶意页面 hook 掉 XMLHttpRequest 或 fetch,把扩展的 UUID 与通信密钥捞出来(MV2 的 Chromium 版还有一段较长的 WAR 密钥)。第二步,利用页面上已有的、带 prevent-xhr 或 prevent-fetch 的过滤器脚本,构造出一个能冒充扩展响应的 WAR。第三步,驱动拾取器把一条任意规则写进你的过滤器列表——这条规则一旦被信任,就能在目标站点的上下文里执行攻击者的 JS。
为什么叫「通用」XSS:跨站脚本通常受限于同源策略,只能在某个站点的上下文里跑。这里借的是扩展的信任边界,规则可以指向任意站点,等于绕过同源。
影响面按版本分化。Firefox 的 MV2 版最重,因为 MV2 的通信密钥更长、可利用面更宽;MV3 的 uBO Lite 受影响较轻,但也不是零。维护者 Raymond Hill 在 1.75.4 里做了修补:拾取器不再信任宿主页面的驱动路径,脚本注入的响应校验也收紧了。
这件事值得普通用户记住的点不是技术细节,而是一个结构性事实:扩展是最容易被忽视的高权限组件。它能读你所有页面、能改你所有页面,而它的更新往往是静默的。装得越少越好,装了的要能自动更新。
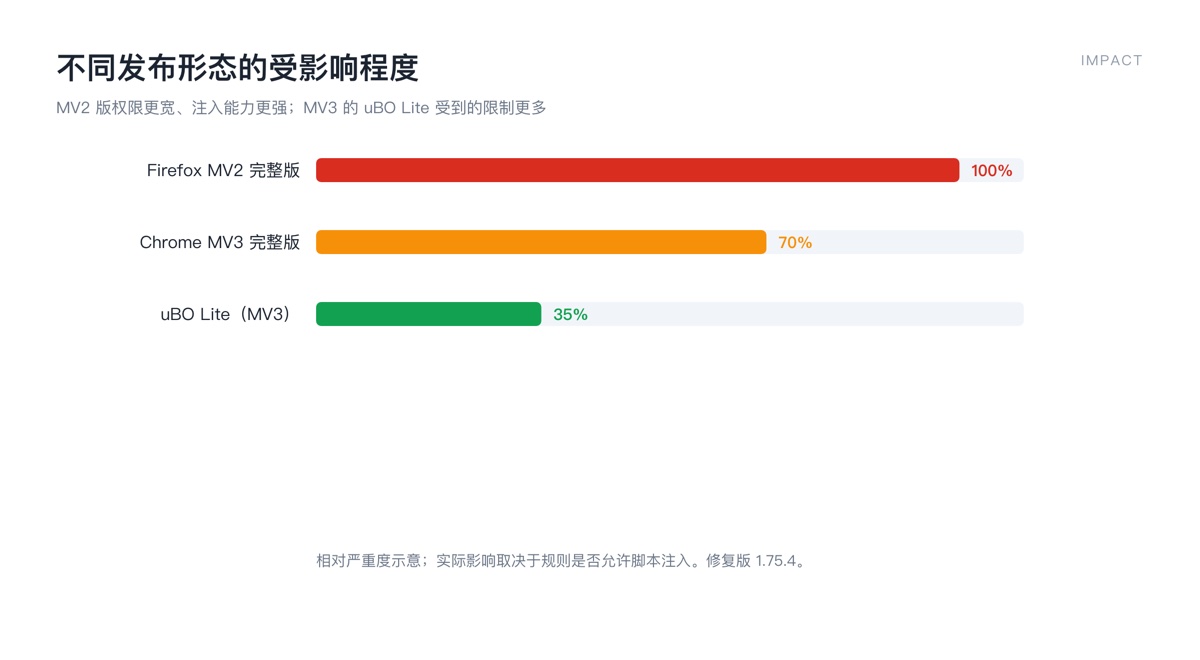
不同发布形态的受影响程度。
对开发者则是另一层提醒:把 UI 嵌进不可信宿主页面时,任何来自宿主的输入都得当作敌意输入处理,包括那些看起来只是「用户点了一下」的事件。
[关联推荐]
- Claude Code 会话隔离漏洞:企业版 ZDR 工作区疑似跨账户泄漏 — 信任边界画错的另一种后果
- 画图程序也能远程执行代码:CVE-2026-83844 的官方字段 — 从「只是个小工具」到 RCE
来源:GHSA 公告(经 Dev & Gadget Note 复述,含 1.75.4 修复说明);Privacy Guides 讨论串(攻击链技术细节);TSN 报道(2026-11-16);OpenNet 报道。
评论 (0)
正文划词可点「问萝卜特」——自动发评论并由 AI 回复
加载评论中…